深度
币安11月2日公布储备证明:你要会看的3个数
周一报告看三个数:总覆盖率是否回到100%以上;ETH等分币种覆盖率是否补回——10月1日ETH是100%,被盗后多家测算约94%;兜底账是否对得上——官方预留逾63.4亿美元对约63亿美元影响,且不含已冻约30亿美元。三个数都对上,才算过关;任何一个对不上,都值得追问。如果报告延迟公布、只公布部分币种,或者覆盖率口径与10月1日那份不一致,本文的判断框架就要跟着口径重算。
请务必在注册页面确认邀请码栏已显示 AMY568,提交后通常无法补填。
被盗的钱包,就在储备证明清单上
这次储备证明被格外盯着,有一个直接原因:被盗的钱包不是与用户资产无关的公司自有资金,而是原本被列入用户资产储备证明的资产。币安10月1日公布的储备证明清单里就包括被攻击的 Binance 14 热钱包,当时该钱包持有约12.6亿美元 USDT、89,475 枚 ETH,共涉及37种资产。攻击者用以太坊 EIP-7702 拿到委托执行权后,把这个钱包变成了自动转出的清扫器。
时间线是官方公告#2给出的:10月31日03:33发布公告,12小时内进行首次储备证明快照,也就是约10月31日下午3点半前;11月2日前公布结果;约48小时内公布进一步技术调查结果。提币则是另一条线:约34小时内分阶段恢复,约11月1日下午前后,具体仍以官方通知为准。两件事不要混在一起看:提币恢复看的是安全检查,报告看的是资产账。
储备证明到底在证明什么
一份储备证明由两半拼成。资产端,交易所证明自己控制着链上钱包里的资产;负债端,所有用户余额被哈希进一棵默克尔树,只公布树根。两边一对比,就是覆盖率。币安的目标是1:1,即用户存入一个比特币,储备里也相应有一个比特币。币安还用 zk-SNARK 技术补了一个普通默克尔树的漏洞:普通树可能藏负余额,让应付总额看起来变小;零知识证明保证每个账户余额都不小于零,且每个余额都被算进总额。
理解了这个结构,就能明白为什么下面三个数缺一不可:总数、分币种、兜底账,分别对应三个不同的作弊或缺口位置。
第一个数:覆盖率
覆盖率等于储备资产除以用户净余额。100%是及格线:低于100%,就是用户余额大于储备,存在缺口;高于100%,说明储备多于用户余额,有缓冲。但只看总数会掩盖结构问题:一个币种120%、另一个90%,加权总数仍可能显示100%以上,而持有那个90%币种的用户,保障其实是不足的。所以总数过关只是第一步,分币种才是第二步。
第二个数:分币种缺口,重点看ETH
10月1日那份报告里,币安的 ETH 覆盖率恰好是100%,USDC 是108.26%。这次被盗的约20.45万枚 ETH,约占币安 ETH 储备的5.6%。CoinDesk、BlockTempo、ChainCatcher 三家按同一口径测算的结果一致:以10月1日快照为基准、未计补仓,ETH 覆盖率会从100%滑落到约94%。USDC 有8.26个百分点的缓冲,情况相对好一些。小币种的比例缺口反而更大:ENA、UNI、PEPE、AAVE 等被盗数量各占币安申报持有量的约7%至15%。
所以周一看三个点:ETH 是否回到100%附近,这是补仓有没有到位的最直接证据;小币种是否补齐,它们的比例缺口最大;USDC 是否还在100%以上,这是缓冲还在不在的标志。需要提醒一句:94%这个数是第三方以10月1日快照为基准的测算,不是币安即时的完整资产负债状况,期间是否已通过其他钱包调度和补入资产,要等周一的新报告确认。
第三个数:兜底账
官方给出的三笔账是:总影响约63亿美元;链上已冻结约30亿美元;公司预留兜底逾63.4亿美元,且不含冻结资产,其中逾50亿美元同种代币已到位,约80%的缺口已经补齐,剩余部分正通过市场和场外交易渠道买入,小币种流动性差,耗时会更长。
对账的方法是:兜底的63.4亿美元本身已经覆盖63亿美元的影响,冻结的30亿美元是之外的追回。但有两个地方要分清。第一,冻结不等于追回:发行方冻结的资产要变成返还,通常需要执法或法院程序,耗时以周计,冻结数字越大,不代表用户越快拿回钱。第二,兜底是“预留”,报告里要看它是否体现在储备资产中:承诺和入账是两回事,周一的报告如果显示覆盖率回到100%以上,才是预留真正进了储备的证据。
| 检查项 | 合格信号 | 危险信号 |
|---|---|---|
| 总覆盖率 | 100%以上,且口径与10月1日那份一致 | 低于100%,或口径变化、只公布部分币种 |
| 分币种覆盖率 | ETH回到100%附近,小币种补齐,USDC在100%以上 | ETH仍在95%以下,或小币种缺口未说明 |
| 兜底账 | 预留资金体现在储备资产中,冻结与追回进度分开披露 | 只谈预留不谈入账,或把冻结直接算成追回 |
三行里任何一行出现危险信号,都值得等币安的进一步说明再下结论。
自查三步:你的余额在不在树里
除了看总数,币安用户还可以自己动手查一步。路径在币安官网的储备证明页面上写明:访问币安官网,点击钱包,再点击“储备证明报告”,按日期选择报告,就能找到根据你的账户信息生成的默克尔树信息和记录ID。拿着这条路径记录,你可以独立核实自己的账户余额是否被包含在负债报告中。
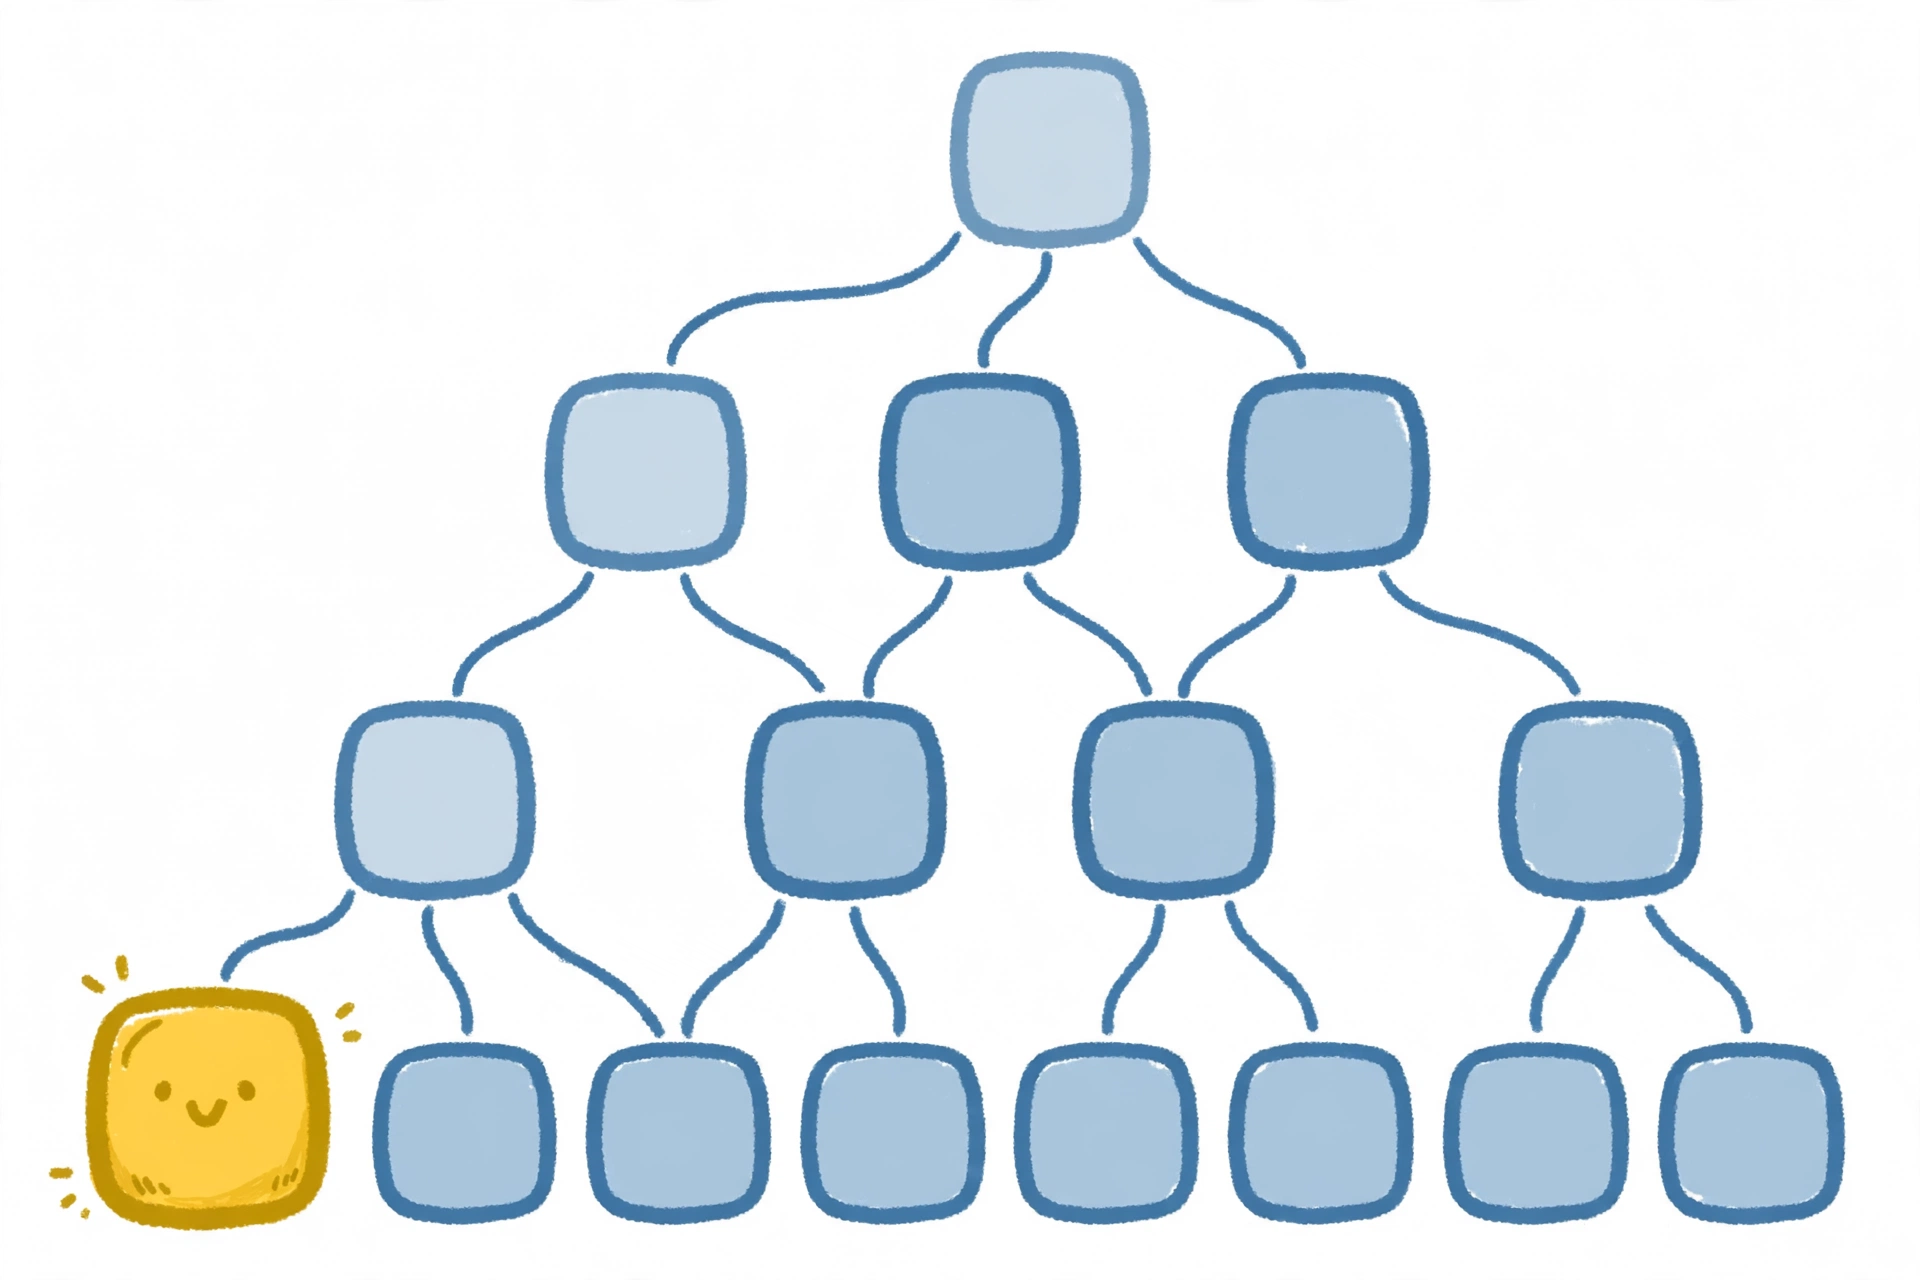
自查的边界要说清楚:它只能证明你的余额被算进去了,不能证明全部负债都被算进去了。被遗漏的账户无法自证遗漏——察觉遗漏的人,恰好就是被遗漏的那些人,而报告永远够不着他们。所以自查是必要动作,但不是充分证据。
它证明不了的五件事
第一,快照时点。报告只描述某一个时刻,快照之后资产被移走,报告看不出来;快照之前借币充场面、快照之后还回去,报告同样看不出来。第二,负债完整性。用户余额之外的借款、法律义务、交易对手承诺都不在树里,它们在清偿时同样会和用户竞争。第三,资产负担。钱包里的资产可能已被质押或本身就是借来的,链上余额看不出负担。第四,范围。长尾资产可能根本不在报告的框内,你的持仓在框外,报告对它什么都没说。第五,问责。储备证明不是审计:美国上市公司会计监督委员会 PCAOB 在2023年3月的投资人提醒里说,储备证明报告本质上受限,不等同审计,也不按审计标准执行;2022年12月,承接此类业务的 Mazars 也已暂停,理由正是其报告只是约定程序、不发表审计意见。
这五条不是说周一的报告没有意义,而是说它的意义有边界:它能回答“快照那一刻,框内的用户余额有没有对应的资产”,回答不了“这家公司的全部负债是多少、资产有没有负担、快照之后发生了什么”。
周一看完之后:三种情形
第一种,三个数都对上:覆盖率回到100%以上、ETH回到100%附近、兜底体现在储备中。这是过关信号,但仍不是万无一失,快照的局限依然存在,下一份月度报告的连续性同样值得看。第二种,部分对不上:追问清单很具体——哪个币种差多少、有没有补仓计划、缺口是流动性问题还是资金问题。第三种,报告延迟公布,或者公布的币种范围比10月1日那份缩水:延迟和缩水本身就是信号,比数字更值得注意。
最后回到时间线:今天下午快照,周一报告,提币分阶段恢复在约11月1日下午前后。三件事各有各的时钟,报告过关不等于提币立刻全开,提币恢复也不等于报告过关。周一看报告的时候,按上面这张表一行一行对,比只看标题里的“100%”可靠。
本文为数据观察,不构成投资建议。作者持仓情况未披露。
来源:
币安安全事件进展公告#2(2026-10-30)
https://www.binance.com/zh-CN/square/post/382974122328634
币安储备金证明页面
https://www.binance.com/zh-CN/proof-of-reserves
CoinDesk:币安被盗钱包正是储备证明地址
https://www.coindesk.com/zh/business/2026/10/30/binance-hack-drained-wallets-backing-customer-assets-reserve-data-shows
BlockTempo:ETH 储备覆盖率约94%
https://www.blocktempo.com/binance-hot-wallet-hack-eth-reserve-backing-drops-below-100/
币贝:储备证明的局限
https://www.bitbase.com/zh-CN/blog/proof-of-reserves-limitations
Jason Finance:储备金证明怎么查
https://www.jason-finance.com/zh-hans/proof-of-reserves-guide/
核验记录:ETH 覆盖率测算经 CoinDesk、BlockTempo、ChainCatcher 三家交叉一致,口径均为10月1日快照、未计补仓;官方三笔账(63亿影响、30亿冻结、63.4亿兜底)以进展公告#2为准;局限部分以 PCAOB 2023年3月投资人提醒及多家解释为准;快照与报告时间以公告#2为准,提币时间以官方通知为准。