深度
币安被盗 48 小时:63 亿美元去哪了、30 亿怎么冻住、提币何时恢复
截至北京时间10月31日中午,币安热钱包被盗过去约32小时:官方口径的总影响仍是约63亿美元,其中约30亿美元已被链上冻结;公司已预留超63.4亿美元自有资金,其中超50亿美元同种代币已到位,约80%的缺口已经补齐;提币仍暂停,最新目标是在约34小时内分阶段恢复,也就是11月1日下午前后,具体仍看安全检查进度。没有变的是三件事:签名环节到底怎么被攻破还没说清,被冻结的30亿还不等于追回,剩下的约33亿里有多少能回来也没人敢打包票。
请务必在注册页面确认邀请码栏已显示 AMY568,提交后通常无法补填。
从10月30日凌晨到31日凌晨:关键节点
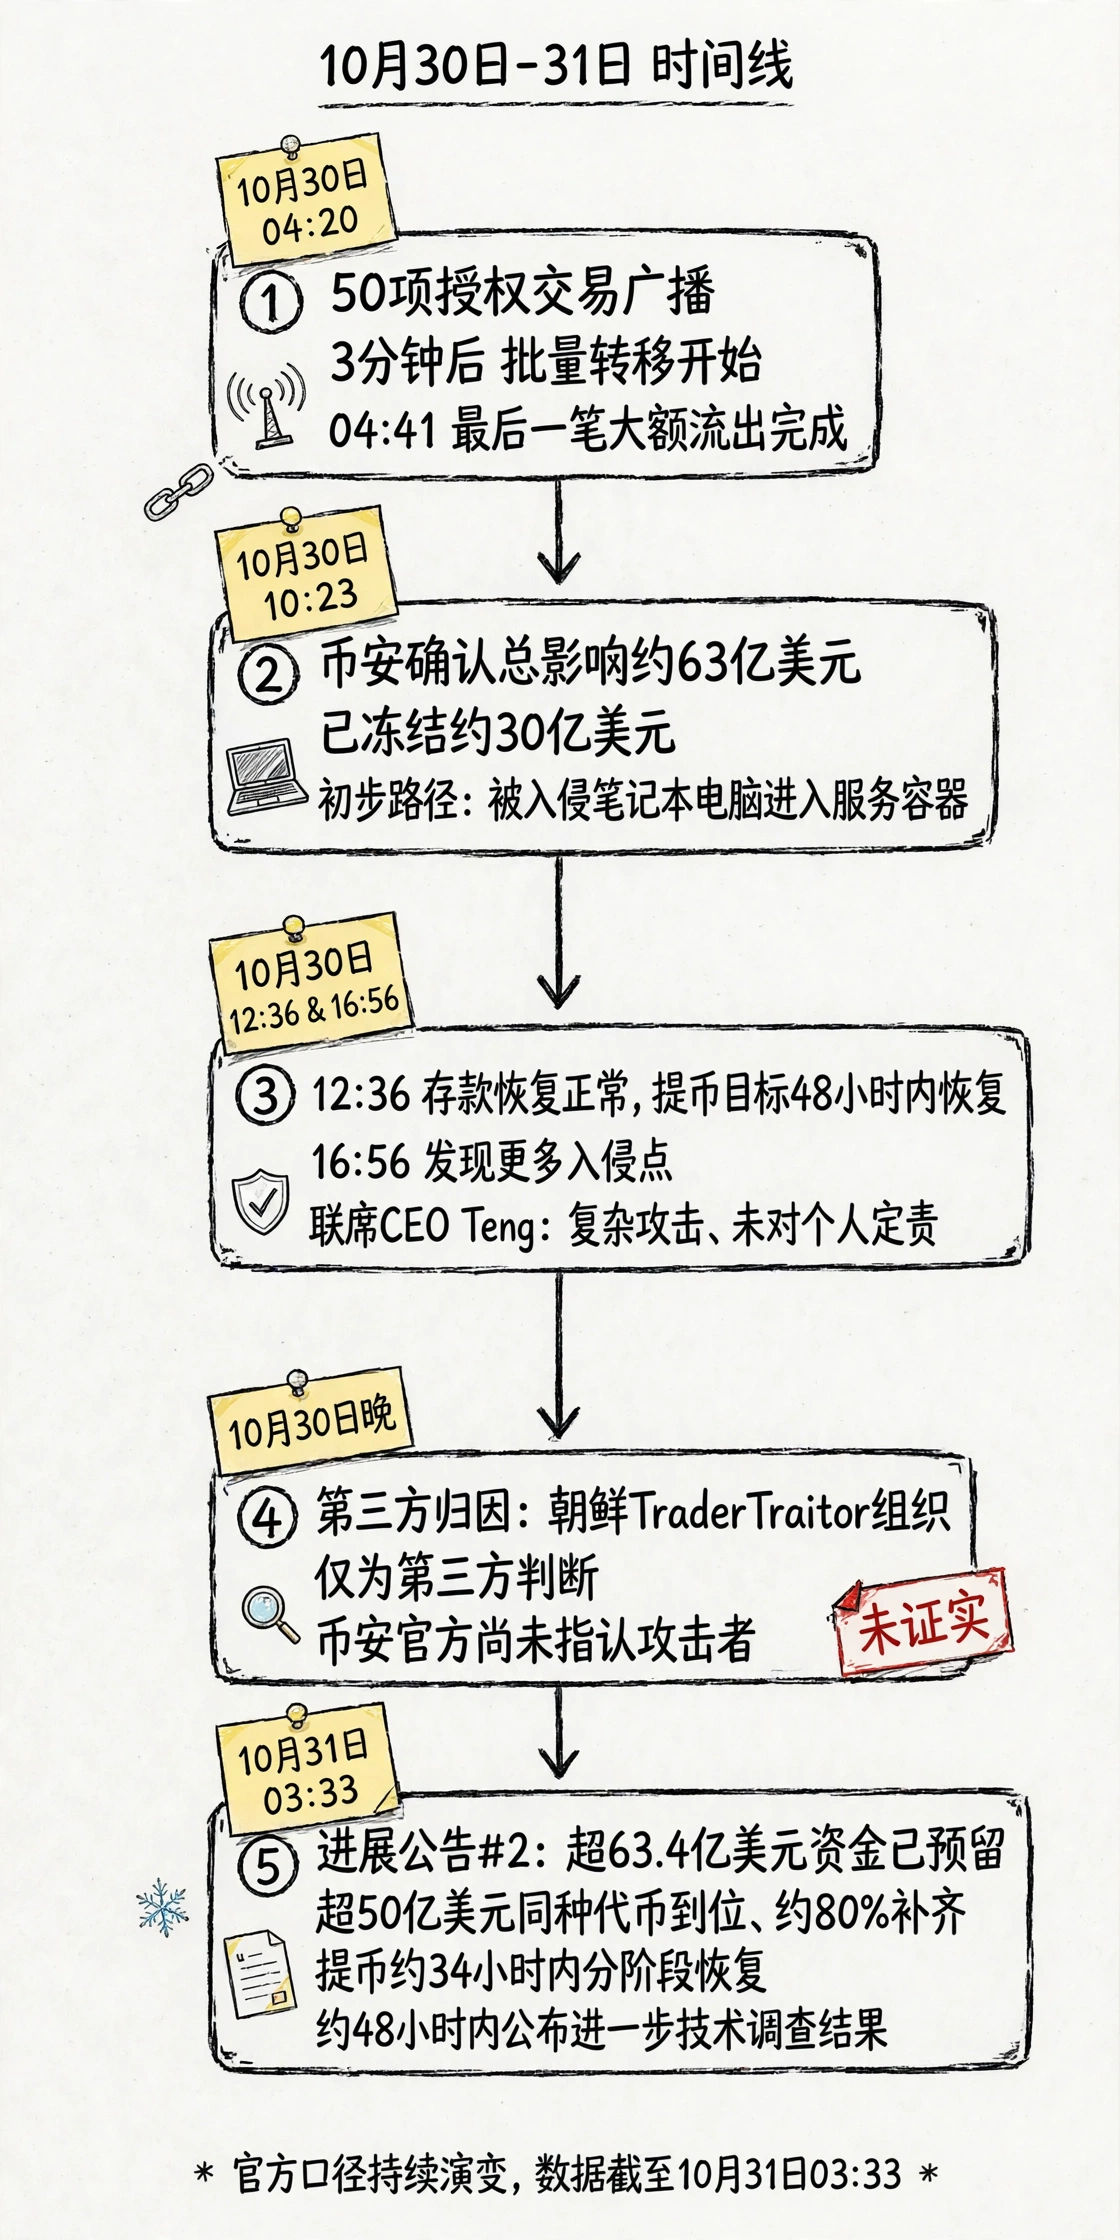
10月30日04:20前后,一笔包含50项授权的交易广播,约3分钟后批量转移开始;到04:41,最后一笔大额流出完成。攻击机制与首篇相同,此处不重复,重点是此后24小时官方口径的演变。
10月30日10:23,币安确认总影响约63亿美元、已冻结约30亿美元,并给出初步路径:被入侵的DevOps工程师笔记本电脑进入服务容器,提交未经授权提币。
10月30日12:36前后,存款恢复正常,提币目标定为48小时内恢复。16:56前后,后续调查发现更多入侵点;联席CEO Teng称这是一次复杂攻击、不是一键完成,也未对任何个人定责。
10月30日晚,分析机构将攻击归因于朝鲜TraderTraitor组织——这仍只是第三方判断,币安官方没有指认攻击者。
10月31日03:33,进展公告#2:超63.4亿美元公司资金已预留,超50亿美元同种代币到位、约80%补齐;提币争取约34小时内分阶段恢复;12小时内进行首次储备证明快照,11月2日前公布结果;约48小时内公布进一步技术调查结果。
63亿美元去哪了:先说口径,再说流向
先说口径。63亿美元是币安用的“估计”和“总影响金额”,不是扣掉冻结和追回后的净损失。Arkham把55个地址打上“binance-hacker-1029”标签、组合市值约58.4亿美元,那是地址群快照,不是确认的被盗额;各家对跨链总额的统计同样含有未证实部分,不能直接当被盗额用。
再说流向。按Cobo创始人神鱼的链上复盘,以太坊链上被转移约37.5亿美元,其中约24亿美元已被冻结;波场链上约6.3亿美元,其中约3.8亿美元已被冻结;其余分布在比特币等链上。攻击者并非被动等着被冻:部分USDT等可冻结资产被换成约7万枚ETH,以规避发行方冻结;Chainalysis还称攻击者可能在用自动化手段洗钱。
净损失是另一个口径。DefiLlama创始人0xngmi测算,稳定币冻结后真实损失约10亿美元,约占币安约1440亿美元托管资产的0.69%;CZ转发时称“可能略高一些,但会全部覆盖”。这是第三方测算,不是币安口径——币安至今没有给净损失数字。
一张表看清:被盗资金的下落与兜底
下表把三笔钱分开:被冻住的、还没冻住的,以及币安准备自己掏腰包补上的。
| 项目 | 金额 | 状态 |
|---|---|---|
| 已冻结资产 | 约30亿美元 | 发行方与合作方链上冻结,尚未追回,归属需执法与发行方协调 |
| 未冻结资产 | 约33亿美元 | 含BTC、ETH等无法冻结资产,追回前景不明 |
| 币安预留补足资金 | 超63.4亿美元 | 超50亿美元同种代币已到位,约80%缺口已补齐,剩余正通过市场与场外交易购入 |
冻结款不等于已追回款,BTC、ETH因无发行方无法冻结。
冻结的30亿由谁按住:Tether逾15.67亿USDT(CEO Paolo Ardoino口径,早期统计的13.8亿是过程中的数字)、Circle约8.23亿USDC、Ripple约2亿、World Liberty约0.27亿USD1、Arbitrum安全委员会74,559,805枚ARB加8,425枚ETH;币安自家发行的WBETH则由内部权限直接冻结。但要提醒的是,冻结只是把币按在地址里,真正回到币安还需要发行方、执法与调查机构多方协调,通常要数周。
赔付账本:63.4亿自有资金怎么凑
币安的兜底由两部分组成:SAFU基金(约10亿美元BTC储备)加公司自有资金。币安特意强调,这笔钱不包括已冻结资产,是额外准备的兜底,不是把冻结款重复计算。
超50亿美元同种代币已到位,约80%补齐;剩余部分正通过市场和场外交易买入。小币种是慢变量:流动性差、场外结算耗时,CoinDesk提到FUN代币当日暴跌90%,就是小币种缺口难补的注脚。
对用户的实际含义,币安的说法是用户资金安全、余额将得到保障,CZ预期完全恢复。但验证要看数字:12小时内首次储备快照(约10月31日下午)、11月2日前公布结果、周一完整储备证明。首篇测算的ETH覆盖率从100%到约94%,要等11月1日快照才能验证。
提币时间表:48小时、45小时、40小时、34小时
四版目标都是“争取”,不是承诺。48小时(10月30日午间)→45小时(午后)→40小时内(Teng视频,盼周日截止前)→34小时分阶段(公告#2)。按公告#2的03:33起算,34小时落在11月1日下午前后。
现状是存款已恢复正常,提币仍暂停;币安称暂停后资金流出已经停止。分阶段恢复意味着先部分币种、部分通道放开,不是一次性全开,具体节奏要看安全检查。
调查:签名环节是主战场,归因仍是第三方说法
已确认三点:初步路径是笔记本电脑进入服务容器、提交未授权提币;后续调查发现了其他入侵点;目前未发现钱包私钥泄露证据。
神鱼的复盘补上了攻击准备的细节:攻击前有64种代币的转移清单,并用测试钱包演练两次,最后一次距正式攻击约3.5小时;他认为核心问题可能出在签名环节,目前未发现合约漏洞。究竟是私钥泄露还是签名系统被利用,仍待币安确认。Blockaid的判断是EIP-7702可能帮助绕过了安全检查。
归因必须保留限定:TraderTraitor只是Chainalysis、TRM Labs、ZachXBT等第三方判断,币安官方至今没有指认攻击者。待公布的是约48小时内的进一步技术调查结果,完整技术复盘仍未发布。
全行业:防御升级与机构撤资同时发生
业内分析给出的整改方向有四条:MPC/HSM签名权限管控、针对EIP-7702等新型授权机制的专项风控拦截、交易前置彩排监测、异常批量授权拦截与多维权限校验。Aave事发当日已冻结相关借贷市场。
机构反应是双向的:CoinDesk报道机构投资者纷纷从交易所撤出加密资产;但分析师并不认为这会打断市场复苏——Cantor Fitzgerald等机构称“这很痛苦,但这不是2022年”,并预计恐慌消退后Coinbase、Robinhood、Strategy等会回升。以上是分析师观点,不是市场结论。
监管回声来自CFTC主席Selig:他借此推动自愿联邦注册路径——隔离客户资金、换取合规杠杆交易资格。但这条路是自愿的、覆盖不到离岸交易所,也防不住黑客本身,写成“监管出手解决问题”就过头了。
仍待回答的四个问题
1. 签名环节到底怎么被攻破?——约48小时内的技术调查结果会是第一个检验点。
2. 被冻结的30亿最终能不能回到币安?——冻结不等于追回,归属要走执法与发行方协调。
3. 储备金缺口到底多大?——11月1日快照、11月2日前结果、周一完整证明。
4. 剩下的约33亿能追回多少?——BTC、ETH没有发行方可以冻结,前景最不明;币安没有给净损失口径,第三方约10亿的测算只能参考。
来源:
币安安全事件进展公告#2(币安广场,2026-10-30)
Odaily:约80%被盗资金已补齐,币安预计34小时内分阶段恢复提现(2026-10-31)
CoinDesk:币安筹集63.4亿美元弥补历史性黑客攻击损失(2026-10-30)
新浪财经:币安确认被盗63亿美金,30亿已冻结,源于工程师电脑被入侵(2026-10-31)
PANews:币安被盗事件持续追踪
ChainCatcher:神鱼披露币安被盗细节,攻击者3分钟转走约58亿美元
Coinlive:币圈史上最大被盗案发生在今晨:币安10.30事件始末
曼昆律所:币安被盗事件:EIP-7702原理、稳定币冻结底层逻辑、赃币流入地址的应对方案
Foresight News:币安被盗事件全追踪
CoinDesk:币安黑客事件引发机构投资者纷纷从交易所撤出加密资产(2026-10-30)