深度
币安疑似被盗33亿美元:EIP-7702如何掏空热钱包
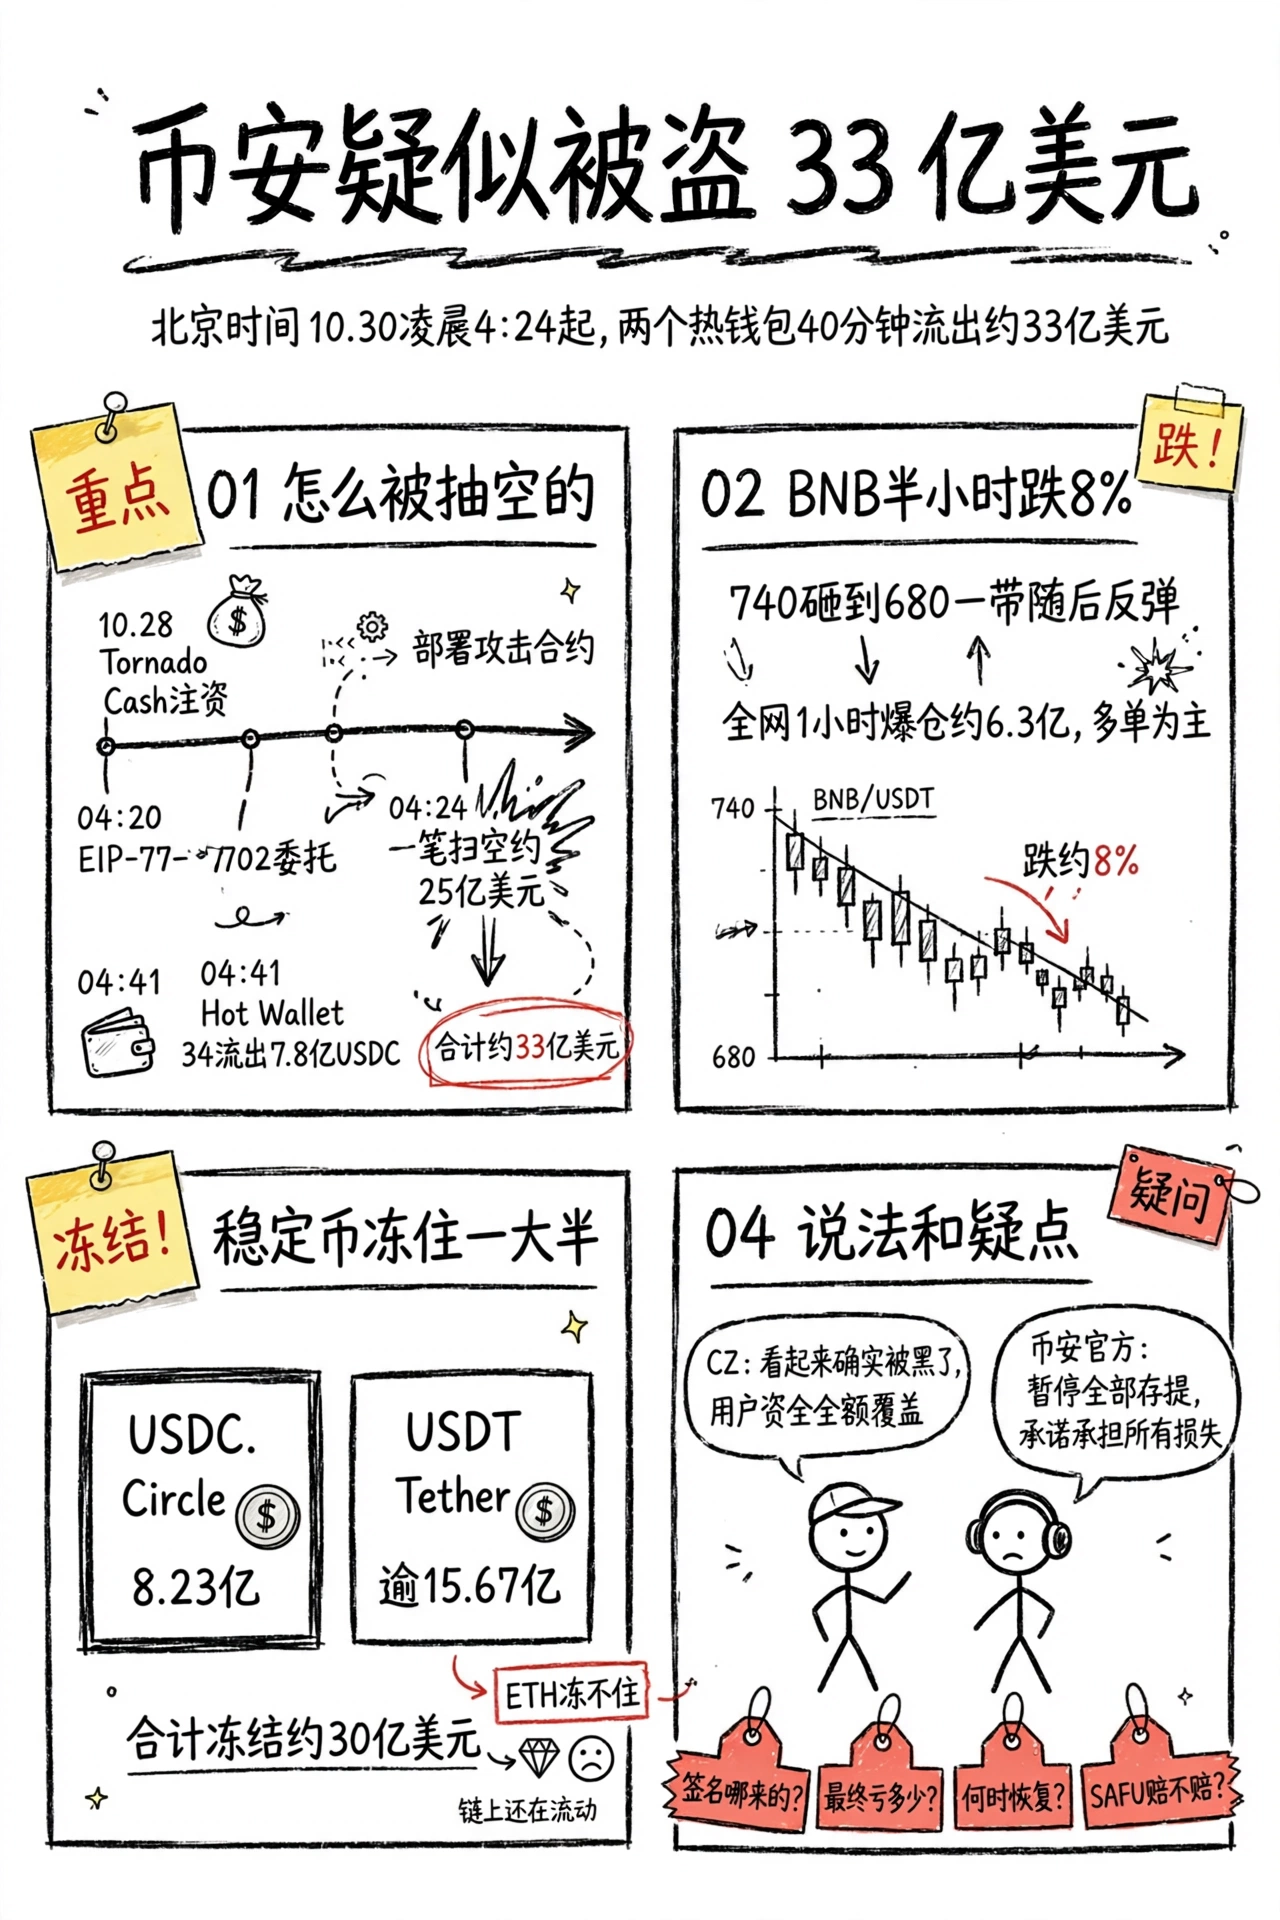
北京时间10月30日凌晨,币安两个热钱包40分钟内流出约33亿美元;到上午,发行方与合作方冻结的资金已升至约30亿美元,币安暂停全部存提并承诺承担所有损失。但三个关键问题仍无答案:签名从哪来、最终亏多少、什么时候恢复。
请务必在注册页面确认邀请码栏已显示 AMY568,提交后通常无法补填。
40分钟,33亿美元如何流出
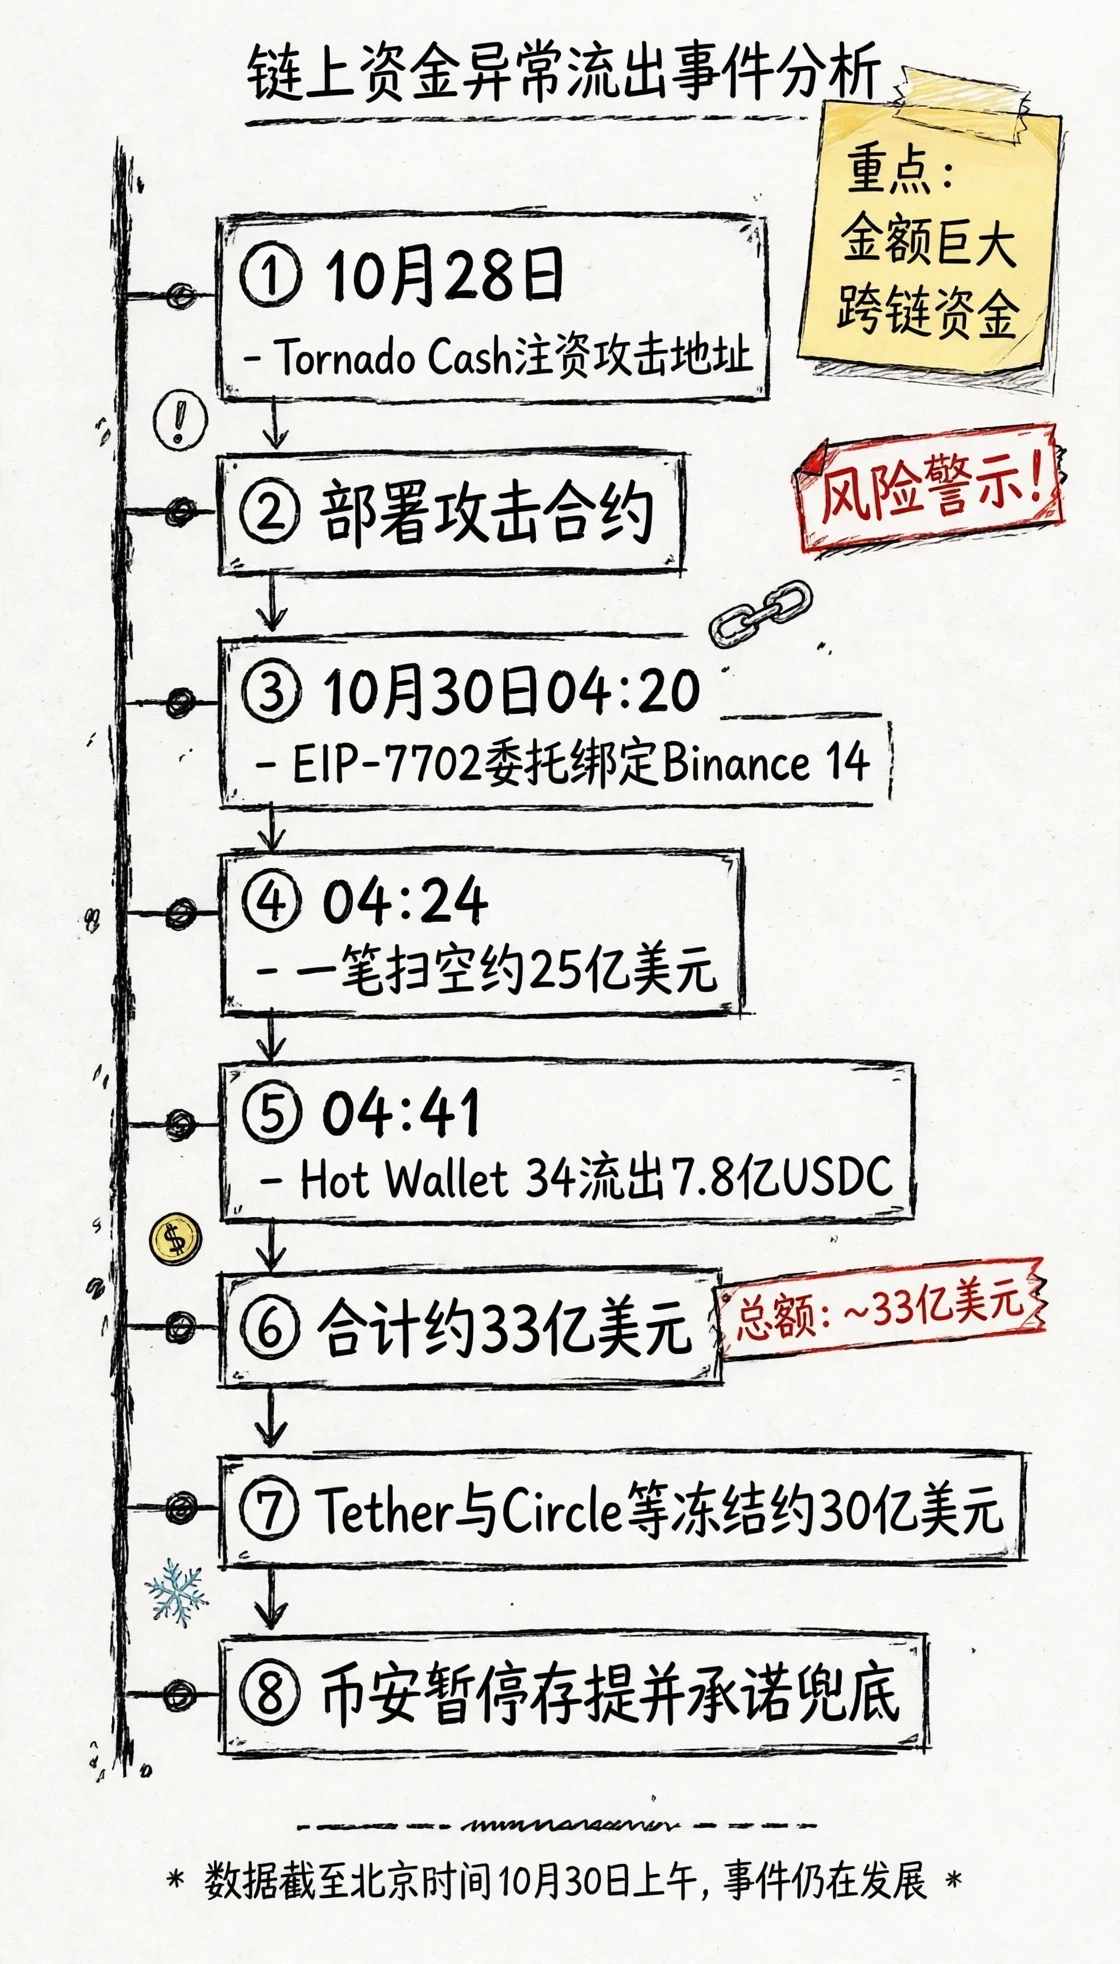
链上记录显示,攻击至少提前一天布局。10月28日,一个攻击地址经混币器 Tornado Cash 获得 0.1 枚 ETH,随后部署了攻击合约。北京时间10月30日04:20,一笔 EIP-7702 交易把币安热钱包 Binance 14 的执行权指向这份攻击合约;4分钟后,04:24,一笔交易将钱包扫空。
第一笔扫空的规模是 16.7 万枚 ETH、16.15 亿枚 USDT,外加 60 余种代币,约 25 亿美元。随后 Binance 16 又转出 2.8 万枚 ETH,Hot Wallet 34 在 04:41 转出 7.8 亿枚 USDC,05:04 转完。两笔主转账发生在 40 分钟窗口内,接收地址为 0x5227…CB2f8c,发起地址 0x7C86…5CA0,之后接收地址又将约 19.55 万枚 ETH 转至新地址。
| 钱包 | 北京时间 | 流出资产 | 约值 |
|---|---|---|---|
| Binance 14 | 10月30日 04:24 | 16.7万枚ETH、16.15亿枚USDT、60余种代币 | 约25亿美元 |
| Binance 16 | 04:24之后 | 2.8万枚ETH | 约0.6亿美元 |
| Hot Wallet 34 | 04:41 | 7.8亿枚USDC | 7.8亿美元 |
三笔合计约33亿美元,与安全公司 Blockaid 追踪的约33亿美元以太坊链上可疑流出一致。
需要区分两个数字。33亿美元是以太坊链上的可疑流出,是各家链上分析的共识口径;另有跨链统计把比特币、Tron 链上的流出也算进来,得出 55.7 亿至 59 亿美元,但其中比特币与 Tron 部分没有被证实与攻击者有关,Arkham 标注的地址群约 57.8 亿至 59 亿美元是地址群持有量,不是确认被盗额。币安至今没有公布自己的损失数字。
一次签名,钱包为何会被整个接管
这次攻击的核心不是攻破交易所服务器,而是用以太坊的一个新功能把钱包本身“借走”。EIP-7702 是 2025 年 5 月 Pectra 升级引入的功能:一个普通钱包可以通过一次签名,把自己的执行权临时委托给一段智能合约代码,此后这段代码就能替钱包执行操作。
Blockaid 的链上分析指出,攻击者把 50 个 EIP-7702 授权打包进一笔交易,目标直指 Binance 14,其中一个授权对上了该账户当时的 nonce,得以生效,钱包随即被委托给一份未经验证的清扫合约(sweeper),由指定的操作方把代币和 ETH 转走。也就是说,攻击成立的前提是拿到一次有效的私钥签名。
签名从哪来,是目前最大的疑点。Blockaid 的初步判断是“签名基础设施被钻空子”(key misuse),即攻击者诱使或攻破签名系统授权了恶意交易,而不是直接偷走了私钥;但这只是初步判断,Arkham 首席执行官也表示现有信息不足以确认是私钥泄露还是基础设施被攻破。币安官方尚未公布手法的最终结论。
这个手法让人想起 2025 年 2 月的 Bybit 事件。当时约 15 亿美元被盗,是此前最大的加密货币劫案;这次仅以太坊链上的流出就已是其两倍多,若最终确认,将刷新纪录。
冻结竞赛:30亿美元怎样被按住
资金流出的同时,一场冻结竞赛也在进行。USDT 与 USDC 是中心化发行的代币,发行方保留着冻结任意地址的权力,这是本案与以往大案最大的不同:黑客偷走的稳定币,大概率已经锁死在原地。
Tether 首席执行官 Paolo Ardoino 表示已冻结逾 15.67 亿枚 USDT,最初披露的数字是 9.71 亿;Circle 冻结约 8.23 亿枚 USDC。币安在 30 日早上给出的核实结果是:冻结总额 25.4 亿美元,随后在 UTC 00:52 更新为约 30 亿美元,90 分钟内增加了约 4.6 亿美元。
| 冻结方 | 资产 | 金额 |
|---|---|---|
| Tether | USDT | 逾15.67亿美元 |
| Circle | USDC | 约8.23亿美元 |
| Ripple | RLUSD | 2亿美元 |
| World Liberty | USD1 | 0.27亿美元 |
| Arbitrum 安全委员会 | ARB+ETH | 0.305亿美元 |
分项合计约26.5亿美元,余下部分来自币安未具名的其他合作方,合计以币安核实的约30亿美元为准(截至UTC 00:52)。
但冻结不等于追回。被列入黑名单的 USDT 与 USDC 只是原地锁定,发行方重新发行或销毁通常需要执法部门或法院确认所有权,往往需要数周。同时,并非所有资产都冻得住:约 700 万美元级别的 USDT 在拉黑前已被转走并换成 ETH,而 ETH 与 BTC 没有发行方,没有任何机构能按下冻结按钮,这也是净损失估计与毛流出差距的来源。Aave 也冻结了借贷市场,防止攻击者用赃款借款。
币安的应对在凌晨不断升级:先是暂停部分网络提币,随后暂停 Binance Alpha 交易,到 UTC 00:13 暂停全部存提,并承诺“承担所有损失”,调查结束后发布完整事后复盘。联合创始人何一确认会承担全部被盗损失;已经卸任的 CZ 说得最直接,称“看起来确实是被黑了”,预期用户资金得到全额覆盖,但他的身份是大股东而非官方口径。币安官方至今仍称事件为“潜在安全问题”,没有公布最终定性、损失数字与恢复时间表。
储备金缺口:从100%到94%
这起事件还有一层超出“被盗多少钱”的含义:被掏的钱包,恰恰是币安用来证明客户资产足额 backed 的钱包。CoinDesk 核查币安 10 月 1 日储备快照发现,Binance 14 就在储备证明钱包清单里,当时它持有 12.6 亿枚 USDT 与 8.9 万枚 ETH 等 37 种资产。
而当时的覆盖率几乎没有缓冲:币安持有的 ETH 恰好等于客户余额,覆盖率 100%,USDC 为 108.26%。被盗的约 20.45 万枚 ETH 约占其 ETH 储备的 5.6%,这意味着 ETH 覆盖率或降至约 94%,USDC 与部分小币种也可能跌破 100%。币安称用户资金安全,实际含义是客户账面余额会被兑付,即使背后的资产已被盗走;至于缺口是否已被补上,11 月 1 日的储备快照会见分晓。
这也是为什么冻结数字如此关键。按以太坊链上约 33 亿美元流出、约 30 亿美元冻结计算,缺口约 3 亿美元,币安的兜底承诺覆盖这个量级并不吃力;但如果按跨链 55.7 亿至 59 亿美元的口径计算,未被冻结的部分主要是比特币与 ETH,缺口将超过 25 亿美元。两种口径下的故事完全不同,而币安至今只公布了冻结数,没有公布流出数。
市场冲击与四个未解问题
消息传出后市场迅速下跌。截至北京时间 10 月 30 日上午 9 时许,比特币约 76,937 美元,24 小时跌约 4.9%,创六周低点;以太坊约 2,211 美元,跌约 5.7%,为两个月低点;BNB 约 693 美元,跌约 8%。过去 1 小时全网合约爆仓 6.29 亿美元,其中多单 6.07 亿美元。DeFi 代币跌幅更大,AAVE 跌约 11.3%,UNI 跌约 10.7%。币安美国站(Binance.US)未受影响。
四个问题留给后续:第一,签名来源。初步判断指向签名基础设施被钻空子,但私钥是否泄露、内鬼是否存在,都没有定论。币安午间给出的初步调查结论是,攻击者通过一台被入侵的 DevOps 工程师笔记本电脑进入服务容器并提交未经授权提币,目前未发现私钥泄露证据,但正式复盘尚未发布,这一说法仍待证实。第二,最终亏损。ETH 链上 33 亿美元是共识,跨链 55.7 亿至 59 亿美元未经证实,CZ 估计扣除冻结后的净损失可能略高于 10 亿美元,币安表示只公布核实数字。第三,何时恢复存提。币安没有给出时间表,只说安全问题完全解决后恢复。第四,冻结资产如何返还,以及是否动用 2018 年设立的 SAFU 基金。冻结只是第一步,返还路径与赔付工具都还没有答案。
事件仍在发展,本文数字以北京时间 10 月 30 日上午的核实为准,后续以币安官方与发行方更新为准。
来源:
- CoinDesk:被掏钱包与储备证明核查(10月1日快照、ETH覆盖率100%→约94%)—— https://www.coindesk.com/business/2026/10/30/binance-hack-drained-wallets-backing-customer-assets-reserve-data-shows
- The Block:跨链流出与冻结进展 —— https://www.theblock.co/news/markets/2026-10-29-binance-investigating-hack-suspicious-outflows-5-billion-432171
- Blockaid 经 Cointelegraph:50个EIP-7702授权打包、签名基础设施初步判断 —— https://cointelegraph.com/news/binance-hack-may-involve-private-key-misuse-not-theft-blockaid-ceo
- PANews:两笔流出时间与金额(04:24约25亿、04:41约7.8亿USDC)—— https://www.panewslab.com/zh/articles/01a18972-52e5-7380-8250-c2f9eb6a07be
- 币安官方X声明(经 Al Jazeera、FinanceFeeds 转述):暂停全部存提、承担所有损失、冻结总额25.4亿→约30亿 —— https://www.aljazeera.com/economy/2026/10/30/binance-says-2-54bn-in-crypto-funds-frozen-amid-potential-security-issue、https://financefeeds.com/binance-hack-3-billion-frozen/
- ChainCatcher:事件复盘与各方口径 —— https://www.chaincatcher.com/article/2300178
- CoinGlass(经0xzx):过去1小时全网爆仓6.29亿美元、多单6.07亿美元 —— https://0xzx.com/flash/od-528839
- 币安最新表态(经 Al Jazeera、The National 转述):影响约63亿美元、初步入侵路径与冻结约30亿美元 —— https://www.aljazeera.com/economy/2026/10/30/binance-says-2-54bn-in-crypto-funds-frozen-amid-potential-security-issue、https://www.thenationalnews.com/future/technology/2026/10/30/binance-news-security-deposits-withdrawals/
核验记录:数据截至北京时间10月30日上午;关键数字至少2个独立来源一致;33亿美元为以太坊链上可疑流出口径,跨链55.7亿至59亿美元未经证实为被盗数,故未作定论;币安最终亏损、签名来源、恢复时间以官方后续为准。披露:作者持仓情况未披露。